

NIS-2 Umsetzung für Unternehmen
und Public Sector
Wir unterstützen von der Analyse, über Maßnahmen bis hin zur Prüfung der Wirksamkeit
NIS-2 bringt neue Pflichten – jetzt richtig handeln.
Die NIS-2-Richtlinie (Network and Information Security Directive) verschärft europaweit die Anforderungen an Informationssicherheit und Cyberresilienz von Unternehmen und Organisationen. Seit Inkraftsetzung der entsprechenden deutschen Richtlinie am 6. Dezember 2025 stehen viele Unternehmen vor der Herausforderung, neue regulatorische Anforderungen umzusetzen und gleichzeitig bestehende Prozesse weiterzuführen.
Mit fundierter IT-Security-Expertise unterstützen wir Unternehmen und Organisationen aus Wirtschaft aus dem Public Sector dabei, diese neuen Anforderungen strukturiert, risikobasiert und effizient umzusetzen.
NIS-2 in Kürze
Um was geht es bei der NIS-2-Richtlinie?
Die NIS-2-Richtlinie der Europäischen Union soll ein einheitlich hohes Niveau der Cybersecurity in Europa schaffen. Verglichen mit ihrer Vorgängerversion, der NIS aus 2016, erweitert sie die bisherigen Anforderungen an Informationssicherheit deutlich und betrifft künftig deutlich mehr Unternehmen und Organisationen aus Wirtschaft und Public Sector.
Betroffene Unternehmen und Organisationen müssen künftig Folgendes nachweisen können:
- Strukturiertes Risikomanagement zur systematischen Bewertung und Behandlung von Cyberrisiken
- Meldeprozesse für Cybervorfälle inkl. klarer Zuständigkeiten und Eskalationswege
- Security-Awareness-Schulungen für Mitarbeitende (z. B. Phishing, Social Engineering)
- Verschlüsselung sensibler Daten bei Speicherung und Übertragung
- Monitoring der IT-Infrastruktur zur frühzeitigen Erkennung von Sicherheitsvorfällen
- Kontinuierliche Sicherheitsüberwachung und regelmäßige Überprüfung der Schutzmaßnahmen
Früh handeln, Risiken vermeiden
Warum Sie jetzt handeln sollten.
Die Anforderungen der NIS-2-Richtlinie erhöhen den Druck, Cybersecurity-Strategien zu professionalisieren. Bei Verstößen drohen erhebliche Sanktionen und persönliche Haftungsrisiken für Leitungsorgane.
Statt dem bloßen Erfüllen von Anforderungen bietet eine Umsetzung entsprechender Maßnahmen jedoch entscheidende Vorteile, wie etwa
- Reduzierung von Cyber- und Betriebsrisiken,
- klare Governance und strukturierte Risikosteuerung,
- Rechtssicherheit bei regulatorischen Anforderungen,
- bessere Entscheidungsgrundlagen für die Geschäftsleitung.
Mit der richtigen Strategie ist NIS-2 also nicht nur eine Pflicht, sondern auch eine Chance für eine nachhaltige Stärkung der Sicherheit Ihrer Organisation.
Welche Organisationen unter NIS-2 fallen
Wer ist von NIS-2 betroffen?
Die NIS-2-Richtlinie adressiert nun einen merklich größeren Kreis betroffener Organisationen. Sie betrifft Einrichtungen aus Sektoren mit hoher Kritikalität sowie aus weiteren wirtschaftlich wichtigen Bereichen. Dazu gehören unter anderem:
- Energieversorgung (z. B. Strom, Gas, Fernwärme)
- Verkehr und Logistik (Luft-, Schienen-, Straßen- und Schiffsverkehr)
- Finanzwesen und Bankensektor
- Gesundheitswesen
- Digitale Infrastruktur
- Digitale Dienste
- Öffentliche Verwaltung
- Teile des verarbeitenden Gewerbes und der Industrie
- Forschungseinrichtungen
Unternehmen und Organisationen aus diesen Bereichen gelten je nach Bedeutung als wesentliche oder wichtige Einrichtungen und müssen die jeweiligen Anforderungen der NIS-2-Richtlinie erfüllen.
Typische Merkmale zur Einordnung sind:
- Tätigkeit in einem relevanten Sektor und
- mindestens 50 Mitarbeitende oder
- mehr als 10 Mio. € Jahresumsatz oder Bilanzsumme
Auch Dienstleister innerhalb kritischer Lieferketten können von der Richtlinie betroffen sein.

Betroffenheit ermitteln
Sie sind unsicher, ob Sie von NIS-2 betroffen sind?
Starten Sie mit einer strukturierten NIS-2 Betroffenheitsanalyse, um Risiken und regulatorische Pflichten frühzeitig zu identifizieren. Wir ermitteln gemeinsam Schritt für Schritt, ob Ihre Organisation unter Kriterien der Richtlinie fällt.
Unverbindlich Kontakt aufnehmen
Ganzheitlicher Ansatz für mehr Sicherheit
NIS-2-Umsetzung – mehr als ein reines IT-Projekt.
Die Umsetzung der NIS-2 Anforderungen beschränkt sich nicht nur auf die IT-Abteilung. Sie hat Auswirkungen auf:
- Risikomanagement,
- Operative Steuerung und Unternehmensführung,
- Governance & Compliance,
- Incident-Management,
- interne Kontrollsysteme,
- Lieferketten- und Drittanbietersicherheit,
- Kontinuitätsplanung & Resilienz sowie
- Awareness & Kompentenzentwicklung von Mitarbeitenden.
Ein erfolgreicher Ansatz betrachtet die aus NIS-2 resultierenden Maßnahmen nicht nur als isoliertes IT-Projekt, sondern integriert IT-Sicherheit, Risikomanagement und Organisationsstrukturen in eine ganzheitliche Sicherheitsstrategie.
Genau dieser Intention folgen unsere NIS-2-Beratungsleistungen für Unternehmen und Public Sector:
Ihr Weg zur NIS-2-Konformität
Unsere Leistungen für Ihre NIS-2-Umsetzung.
- Betroffenheitsanalyse
Wir identifizieren, ob und in welchem Umfang Ihre Organisation unter die NIS-2-Richtlinie fällt und welche Organisationseinheiten und ggf. Stakeholder betroffen sind. - Reifegrad- und Gap-Analyse
Wir analysieren den aktuellen Stand Ihres Sicherheitsniveaus und identifizieren den Handlungsbedarf, um NIS-2 Anforderungen zu erfüllen. - Integration in Ihr Risikomanagement
Gemeinsam mit Ihnen bauen wir ein NIS-2-konformes Risikomanagementsystem aus und sorgen für die Integration in bestehende Strukturen - Aufbau von Meldeprozessen
Wir unterstützen Sie bei der Einführung standardisierter Verfahren zur Meldung von Sicherheitsvorfällen und Definition klarer Verantwortlichkeiten.
- Geschäftsleiterschulung
Wir führen die nach NIS-2 geforderten Schulungen für Geschäftsleitung sowie Workshops für Leitungsorgane durch und vermitteln praxisnah die relevanten Verantwortlichkeiten, Risiken und Anforderungen im Bereich Cybersicherheit. - Schulungen und Qualifizierung
Weil IT-Sicherheit nicht nur Strategie, sondern tägliches Handeln ist, bieten wir Ihnen verschiedenste Schulungen und Workshops für Mitarbeitende: von Cybersecurity Awareness, Informationssicherheit, Datenschutz bis hin zum verantwortungsvollen KI-Einsatz im Unternehmen. - Wirksamkeitsprüfung und Optimierung
Wir prüfen regelmäßig die Wirksamkeit und Optimierungspunkte Ihrer Sicherheitsmaßnahmen, ob im Rahmen einer Auditvorbereitung, interner Audits oder im Sinne der kontinuierlichen Verbesserung. - Schwachstellenmanagement
Sie möchten den Überblick über alle Einfallstore behalten? Wir helfen Ihnen bei der Implementierung einer Schwachstellenmanagement-Plattform sowie Aufbau begleitender Prozesse und Richtlinien.
Ihr Mehrwert mit IBYKUS.
Mit unserer ganzheitlichen Erfahrung in Sachen IT-Sicherheit, Risikomanagement, Governance und Compliance unterstützen wir Sie bei einer praxisnahen Umsetzung der NIS-2-Richtlinie.
Unser Informationsflyer
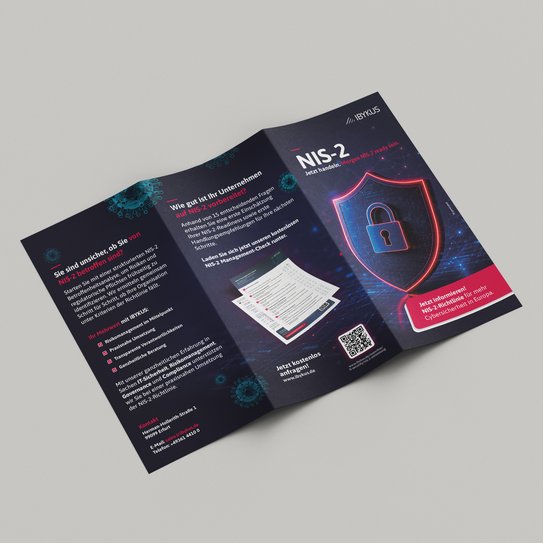
Jetzt handeln und morgen NIS-2 ready sein.
Die Anforderungen an die Cybersicherheit von Unternehmen steigen. Mit der NIS-2-Richtlinie kommen neue Pflichten und Verantwortlichkeiten auf zahlreiche Unternehmen zu. Doch was bedeutet das konkret für Ihr Unternehmen und welche Maßnahmen sind jetzt wichtig?
Laden Sie sich direkt unseren NIS-2-Flyer herunter und erhalten Sie einen kompakten Überblick über die wichtigsten Anforderungen, Handlungsfelder und Schritte auf dem Weg zu mehr IT-Sicherheit.
Kontaktformular
Jetzt NIS-2 Beratung anfragen.
Unsere Expert:innen unterstützen Sie bei Analyse, Umsetzung und Weiterentwicklung Ihrer Sicherheitsstrategie.
Wir freuen uns auf Ihre Nachricht!